随着移动终端市场的日益成熟与发展,安全问题逐渐成为人们关注的焦点。终端用户在他们的智能终端上装载了各种各样的应用,于是在开放的环境下,安全需求激增。安全保护、企业环境、链接安全、移动支付这些问题都引发了人们对安全的关注,不仅仅是终端用户,服务商,运营商,系统和应用开发商,设备厂商,平台提供商和芯片厂商都是这个市场相关干系者,也是寻求安全解决方案的既得利益者。
满足安全性的同时,又能解决核心干系者的问题,TEE(Trusted Execution Environment)为此提供了解决方案。
一、什么是TEE?
TEE即可信执行环境,该环境可以保证不被常规操作系统干扰的计算,因此称为”可信”。概括来讲TEE 是一个与Rich OS并行运行的独立执行环境,为Rich OS环境提供安全服务。TEE独立于Rich OS和其上的应用,来访问硬件和软件安全资源。
二、发展历程
1.OMTP于2006年提出一种双系统解决方案:即在同一个智能终端下,除了多媒体操作系统外再提供一个隔离的安全操作系统,这一运行在隔离的硬件之上的隔离安全操作系统用来专门处理敏感信息以保证信息的安全。该方案即TEE的前身。
2. 基于OMTP的方案,ARM公司提出了一种硬件虚拟化技术TrustZone及其相关硬件实现方案。TrustZone即是支持TEE技术的产品。作为针对消费电子设备设计的一种硬件架构,其目的是为消费电子产品构建一个安全框架来抵御各种可能的攻击。
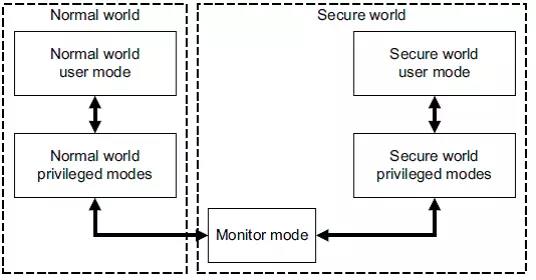
TrustZone在概念上将SoC的硬件和软件资源划分为安全(Secure World)和非安全(Normal World)两个世界,所有需要保密的操作在安全世界执行(如指纹识别、密码处理、数据加解密、安全认证等),其余操作在非安全世界执行(如用户操作系统、各种应用程序等),安全世界和非安全世界通过一个名为Monitor Mode的模式进行转换:
3.GlobalPlatform(全球最主要的智能卡多应用管理规范的组织,简称为GP)从2011年起开始起草制定相关的TEE规范标准,并联合一些公司共同开发基于GP TEE标准的可信操作系统。因此,如今大多数基于TEE技术的Trust OS都遵循了GP的标准规范。
三、技术理念
简单概括来讲,TEE技术理念即“当执行敏感操作或安全性比较高的行为时(例如指纹的比对,用私钥签名的支付动作等),原本处于Normal World 中的系统安全级别不足以应对,需要放到Secure World里面,为一系列敏感性操作提供高安全的执行环境”。
四、TEE的位置
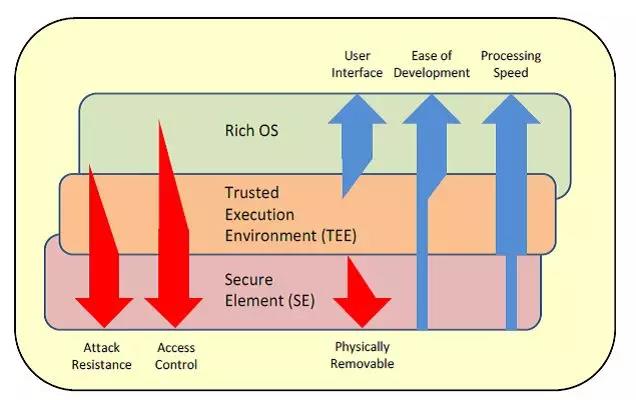
TEE是运行在设备中的,提供介于Rich OS和SE(智能卡)之间的安全性的框架。当前的很多安全架构还是基于Rich OS + SE的方式,其实这在方便程度和成本上都不能提供“刚刚好”的契合。因为某些小额的支付,DRM,企业VPN等,所需要的安全保护强度并不高,还不需要一个单独的SE来保护,但是又不能直接放在Rich OS中,因为后者的开放性使其很容易被攻击。所以对于这类应用,TEE则提供了合适的保护强度,并且平衡了成本和易开发性。这可以从下图的分析中看到:
五、具体用例
移动支付:
在以往的场景中,用户采用移动支付方式,会产生一系列的数据,密码口令、交易内容、交易额等。设备中的恶意代码可能在用户不知道的情况下,获取用户的口令;修改交易数据,比如交易金额;又或者在用户没有确认的情况下生成交易,种种行为会造成用户的信息泄露财产损失等。
通过借助TEE技术,可以在设备中植入可信芯片,从而提供一个完全隔离的运行空间,保护敏感数据免受其它环境的恶意行为,进而增强移动设备的安全特性。
▲Trias官方平台
官网: https://www.trias.one
推特: https://twitter.com/triaslab
GitHub: https://github.com/trias-lab/
Telegram:https://t.me/triaslab
https://t.me/TriasChinese(中文社群组)返回搜狐,查看更多