目前,一个威胁行为者正在出售全球数百家公司的C-level高管的电子邮件账户密码。ZDNet本周获悉,这些数据正在一个名为Exploit.in的俄语黑客封闭式地下论坛上出售。
黑客正出售的账号数据为企业高管人员所拥有
威胁行为者声称自己出售的数据是占据职能的高级管理人员的账号,包括CEO、COO、CFO、CMO、CTO、主席、副总裁、行政助理等,这些数据为Office 365和微软账户的电子邮件和密码组合。
访问这些账户的价格从100美元到1500美元不等,这取决于公司规模大小和用户在公司担任的职务重要性。
下面是威胁行为者给出的可出售的企业高管职位列表:
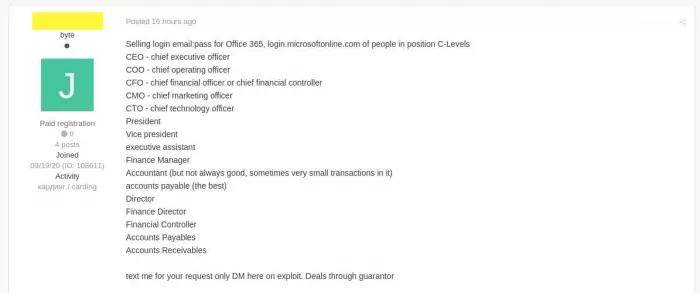
威胁行为者的确不讲武德,这些被出售的数据都是真实的。有一位同意与卖家联系且获取了样本的网络安全界人士证实了数据的有效性,并获得了两个账户的有效凭证,这两个账户分别是一家美国中型软件公司的CEO和一家欧盟连锁零售店的CFO。
提供该消息的人士要求ZDNet不要使用他的名字,并且表示正在通知这两家公司。卖家公布了这两家公司的账户密码,公开证明他们拥有有效数据。
以下是英国一家企业管理咨询机构高管的登录信息,以及美国一家服装和配件制造商总裁的登录信息:
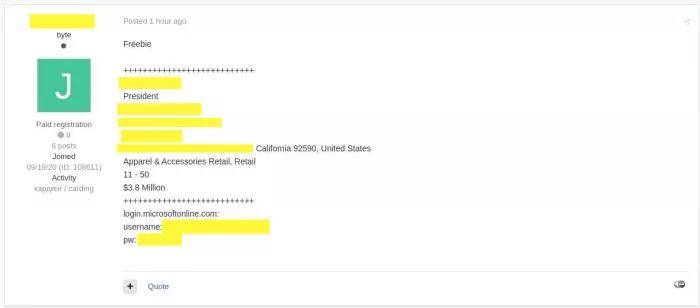
卖家拒绝分享他是如何获得登录凭证的,并且声称自己还有数百个登录凭证可以出售。
信息窃取者过滤收集数据整理过后再倒卖
根据威胁情报公司KELA提供的数据,同一威胁行为者此前曾表示有兴趣购买 "Azor日志",这个术语指的是从感染AzorUlt信息窃取者木马的计算机上收集的数据。信息窃取者日志几乎总是包含木马从安装在受感染主机上的浏览器中提取的用户名和密码。
这些数据往往是由信息窃取者运营商收集的,他们会对这些数据进行过滤和整理,然后在Genesis等专门市场、黑客论坛上出售,或者他们将这些数据卖给其他网络犯罪团伙。
“被篡改的企业电子邮件凭证对网络犯罪分子来说很有价值,因为它们可以以许多不同的方式被货币化,”KELA产品经理Raveed Laeb告诉ZDNet。
“攻击者可以将它们用于内部通信,作为‘CEO骗局’的一部分——犯罪分子操纵员工向他们汇入大笔资金;它们可以被用来访问敏感信息,作为敲诈计划的一部分;或者,这些凭证也可以被利用,以便访问需要基于电子邮件的2FA的其他内部系统,以便在组织中横向移动并进行网络入侵。”Laeb补充道。
电子邮件泄露频繁BEC诈骗横行
这些被泄露的电子邮件将被购买和滥用,用于CEO诈骗或商业电子邮件攻击(BEC)诈骗。根据FBI今年的一份报告,到目前为止,BEC诈骗是2019年最流行的网络犯罪形式,已占去年报告的网络犯罪损失的一半。
专家估计,包含敏感和财务信息大约1250万个封存档案.eml、.msg、.pst、.ost、.mbox等已在网络上被公开。
Digital Shadows透过第三方入侵检测到33568个财务部门的电子邮件地址。这些电子邮件中有百分之八十三(27992)的密码与它们相关联。如果这些密码已经被重新用于公司账户,这可能会使组织面临帐户接管的风险。超过50000个电子邮件档案包含错误设定或未经身份验证的档案存盘中的『发票』、『付款』或『购买订单』等术语。
在某些情况下,受感染的电子邮件存盘还包括护照扫描。根据报告,诈骗份子用来搜索包含『ap@』、『ar@』、『accounting@』、『accountpayable@』与『invoice@』的公司电子邮件。
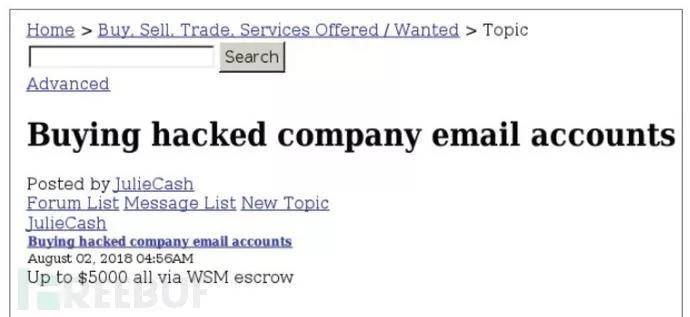
公司凭证是地下网络犯罪中的一种有价值的商品,单个用户名称和密码最多可卖5000美元。
专家警告说,BEC 攻击是一个全球性问题,电子邮件档案主要出现于欧盟(520万)、北美(290万)和亚太(200万)。
防止黑客将任何类型的窃取凭证货币化的最简单方法是为您的在线账户使用两步验证(2SV)或双因素认证(2FA)解决方案。即使黑客设法窃取登录信息,如果没有适当的2SV/2FA附加验证器,这些信息也将毫无用处。
部分内容来源:网络公开信息返回搜狐,查看更多