金融数据分类分级:举一纲而万目张
《法人》特约撰稿 董潇 郭超 张玙诗
金融数据分类分级,是开展数据全生命周期管理的基础。在金融行业领域,目前已出台《金融数据安全 数据安全分级指南》(JR/T 0197—2020)(下称“《金融数据分级指南》”)及《证券期货业数据分类分级指引》(JR/T 0158—2018)(下称“《证券期货数据分级指引》”)、《个人金融信息保护技术规范》(JR/T 0171 —2020)等行业标准,为金融业机构的数据资产分类分级提供了重要参考。
资料图片
数据分类分级流程
《金融数据分级指南》适用于所有金融业机构开展的电子数据安全分级工作。依据《国民经济行业分类》(GB/T 4754—2017),金融业包括货币金融服务(银行、融资租赁、财务公司、典当、汽车金融公司、小贷公司、消费金融公司等)、资本市场服务(证券市场服务、证券投资基金、期货市场服务、资本投资服务等)、保险业服务、其他金融业服务(信托、支付服务、金融信息服务、金融资产管理、货币经纪等),从事前述金融业相关机构应参照《金融数据分级指南》确立适当的数据安全分级制度。根据前述金融业分类标准,笔者理解金融业机构的范围,不局限于银行、保险公司等传统金融持牌机构,典当行、融资租赁公司等地方类金融机构以及金融信息服务公司等服务机构,均有可能落入金融业机构的范围,其收集、处理的金融数据原则上应参照《金融数据分级指南》进行分级分类管理。
同样,根据《证券期货数据分级指引》规定,该标准广泛适用于证券期货行业机构、相关专项业务服务机构、相关信息技术服务机构开展的数据分类分级工作;专项业务服务机构和信息技术服务机构在开展涉及证券期货业相关数据的业务服务和技术服务时,也需参照《证券期货数据分级指引》进行数据分类分级。需要注意的是,《金融数据分级指南》及《证券期货数据分级指引》的适用对象均包括证券期货业机构,由于《证券期货数据分级指引》属于行业特殊要求,因而证券期货业机构应优先遵循该指引,这也与《金融数据分级指南》亦规定一致,明确证券行业数据安全分级工作可参照《证券期货数据分级指引》执行。
金融业机构在开展金融数据分类分级之前,应先对自身数据资产进行全面梳理,形成统一的数据资产清单,在数据资产清单的基础之上,开展分类分级工作。
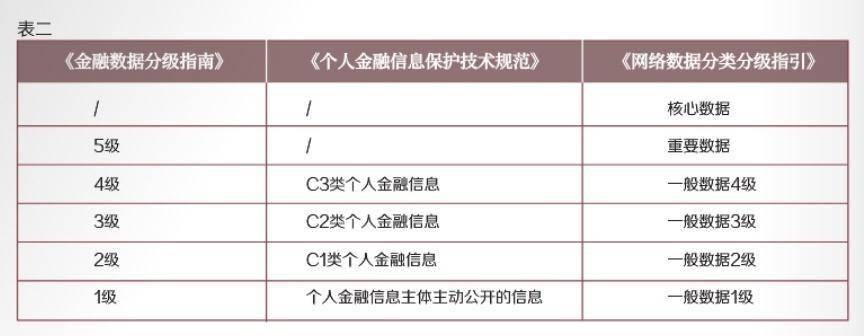
参考《网络安全标准实践指南—网络数据分类分级指引》(下称“《网络数据分类分级指引》”),数据分类具有多种视角和维度,常见的数据分类维度,包括但不限于公民个人维度、公共管理维度、信息传播维度、行业领域维度和组织经营维度。
数据定级关键要素
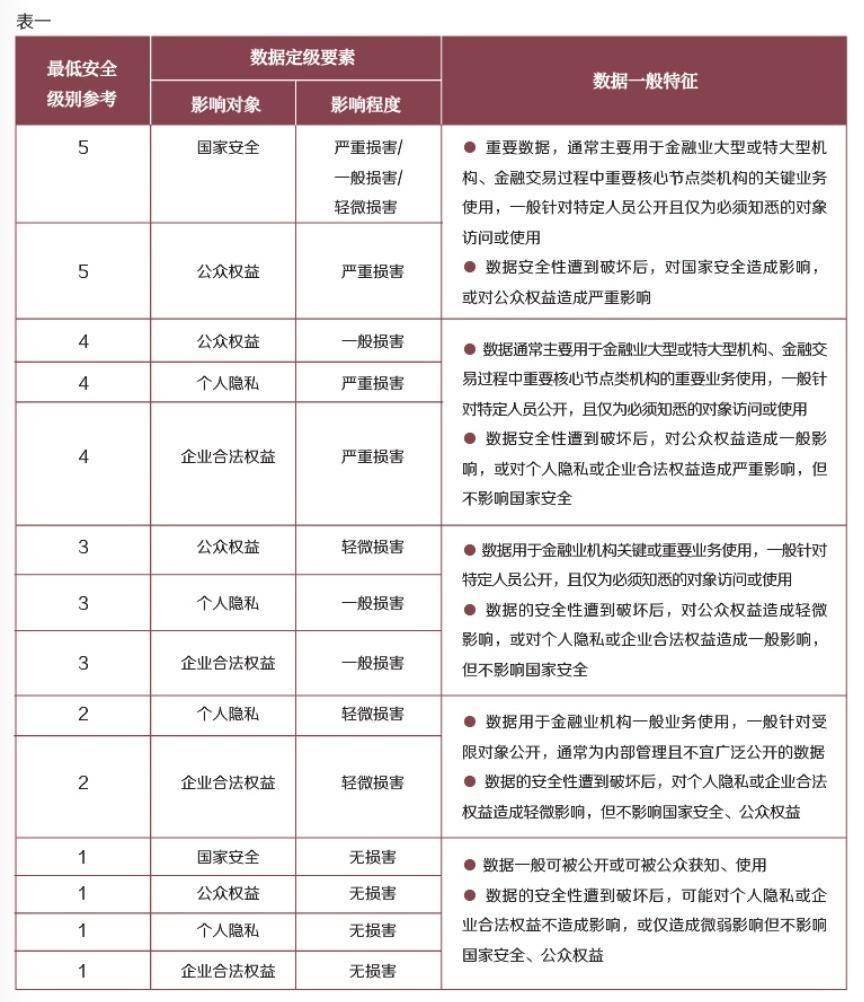
根据《金融数据分级指南》,确定金融业机构数据安全性遭受破坏后的影响对象和所造成的影响程度后,可依据一定的定级规则,将数据安全级别从高到低划分为5个等级,各安全级别与影响对象、影响程度的对应关系如表一所示。
数据变化导致级别变更
《金融数据分级指南》在附录A提供了金融业机构典型数据定级规则参考表,《证券期货数据分级指引》亦在附录A.1至A.7 分别给出行业会管单位、行业协会、证券期货经营机构(包括证券公司、期货公司、基金管理公司)的典型数据分类分级模板,供相关金融业机构参考。
需要注意的是,在实际应用过程中,金融业机构宜根据其所管辖数据的类型、特性、规模以及机构特性等因素,综合考虑本机构数据安全管理的总体目标和安全策略要求,按照一定的颗粒度对数据资产进行合理的梳理、归类和细分,最终形成本机构的数据资产分类分级清单。在批准实施相应清单之后,金融业机构应按照清单的分类分级对数据资产进行维护、管理和定期审核。
数据安全定级完成后,参考《网络数据分类分级指引》,当以下情形出现时,金融业机构需要对相关数据的安全级别进行变更:
(1)数据内容发生变化,导致原有数据的安全级别不适用变化后的数据;
(2)数据内容未发生变化,但因数据时效性、数据规模、数据使用场景、数据加工处理方式等发生变化,导致原定的数据安全级别不再适用;
(3) 多个原始数据直接合并,导致原有的安全级别不再适用合并后的数据;
(4)因对不同数据选取部分数据进行合并形成新数据,导致原有数据的安全级别不再适用合并后的数据;
(5)不同数据类型经汇聚融合形成新的数据类别,导致原有的数据级别不再适用于汇聚融合后的数据;
(6)因国家或行业主管部门要求,导致原定的数据级别不再适用。
(7)需要对数据安全级别进行变更的其他情形。
(本文节选自 LexisNexis 律商网《重点行业数据合规实务手册》。作者系君合律师事务所律师)
(责编 王茜)返回搜狐,查看更多