今天分享的是AI专题系列深度研究报告:《AI专题:AI人脸识别诈骗敲响金融安全警钟》。
(报告出品方:奇安信)
报告共计:34页
海量/完整电子版/报告下载方式:公众号《人工智能学派》
前言
在当今数字化社会,人脸识别技术与金融领域的密切结合,为我们的生活带来了巨大便利,然而,新的机遇往往带来新的挑战。人脸识别技术作为身份验证的主要手段,被广泛应用于账户风控、金融交易等场景。
在 2023年3月,泰国央行发布指示,要求银行在进行以下交易时采用面部生物特征验证来确认身份:单笔交易金额达到 50.000泰铁(约合1.430美元)或以上:每日转账超过200,000泰铢;或者将移动设备上的信用转账限额提高到每次交易 50,000泰铢以上。这一指示意味着银行在这些情况下不再使用一次性密码(OTP),而是采用面部生物特征验证来加强身份确认的安全性。
此次发现的攻击活动就是黑产团伙针对这一政策定制的新的攻击策略,攻击组织将诱饵恶意软件伪装成泰国省电力局(PEA)应用进行投递,至于为何选此软件,通过查询可知泰国省电力局(PEA)应用在 Google Play Store 的下载量就达 500万+次,而电网交易又是用户生活必须事项。此前版本也常常伪装成泰国政府、金融部门和公共事业公司的相关应用程序,由此可见,这是他们惯用的伪装手段。不同的是攻击者在诱导受害用户安装此类仿冒软件后,还会在使用过程中诱导受害用户安装一个宣称为客服软件的金融监控软件,继而实施更加深入的诈骗活动。
经过深入分析后,我们将这个幕后组织命名为"金相狐"(GoldenPhysiognomyFox)组织。这个名字不仅仅是一个标签,而是一个对该组织行为和特点的生动描述:"金"代表了他们攫取金钱的目的,"相"则暗示了他们利用人脸识别技术的手段,而"狐"则象征了他们狡猾和欺骗的本质。这个名字既突出了他们的行为特点,又让我们更深入地了解到这个组织的本质。
攻击链图
此次攻击活动具有一定的复杂度,从目前我们掌握的情报数据进行分析,整个攻击过程可简要描述如下:
Step 1:金相狐组织制作投递伪装成泰国省电力局(PEA)应用的仿冒软件。
step2:受害用户安装仿冒软件后,被诱导授予仿冒软件相关权限。
Step3:仿冒软件获得授权后,开始窃取面部特征数据和其他信息。
Step4:仿冒软件将窃取的受害者信息上传到云服务器和主控服务器。
Step5:同时,仿冒软件还会诱导用户安装金融监控软件,并使用意图开启此软件。
Step6:金融监控软件也会窃取诸如应用安装列表、设备信息和短信等信息到主控服务带。
Step7:同时,金融监控软件会接收主控服务器下发的远控指令,在用户使用金融软件时,进行用户金融软件账户密码窃取和锁定金融软件,禁止用户使用的行为,并将相关操作日志上传到主控服务器。
Step8:最后,金相狐组织通过受害者设备信息和大量的面部特征数据,通过 A换脸或合成等技术即有可能实现异地登录受害用户金融账户,实施转移财产等操作。

仿冒软件分析
在高级威胁攻击中,常见的手法是将诱饵软件伪装成目标人群所需或使用量大的软件,例如政府软件和生活缴费软件。对此仿冒软件进行分析时,我们发现它不仅利用社会工程学手段诱导受害者,还在服务器端对受害者的真实性进行校验,可能通过目标用户电话匹配或官方软件泄露信息验证等手段,在提高目标精准度的同时还会给安全分析人员增加分析成本。
尽管仿冒软件在投递和信息窃取过程中主要使用社工手段,并没有使用漏洞攻击等高破坏性技术手段,看似并不具备什么高级技术能力。然而,在样本分析中,我们发现攻击者采用了多种技术手段进行自我保护和安全分析对抗,例如应用加固、运行环境检测、清单文件混淆和源码字符串加密等。
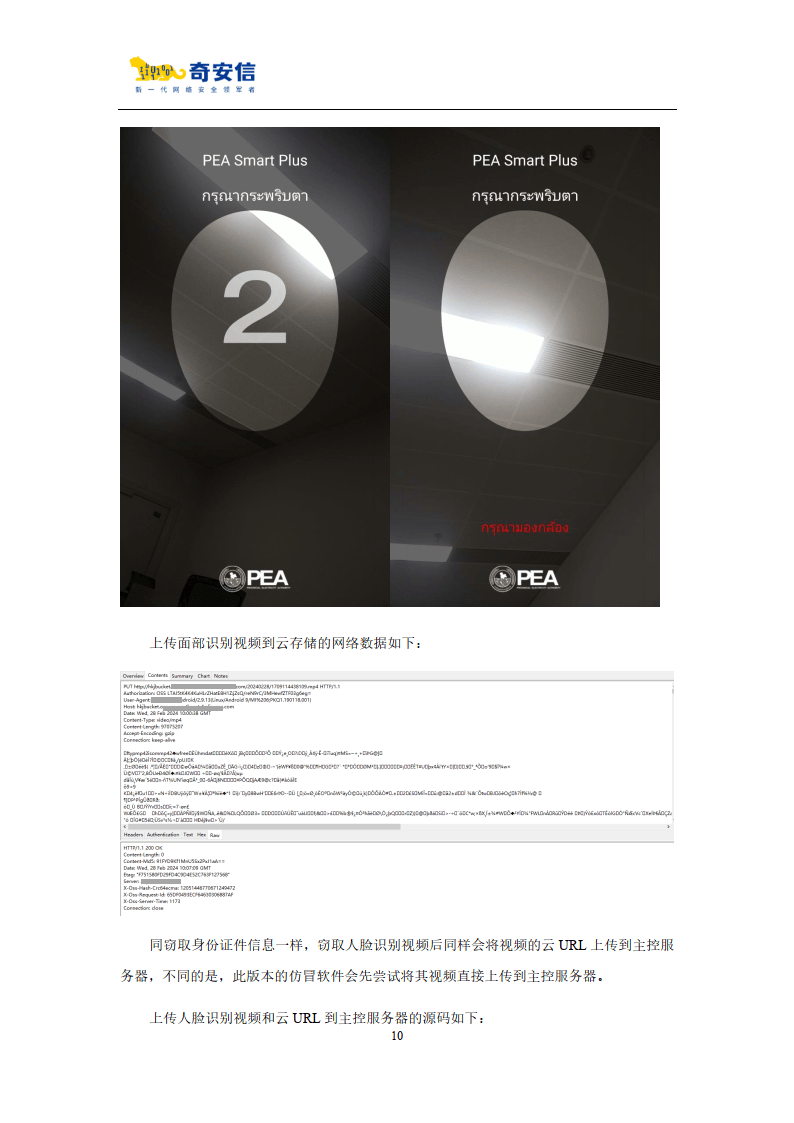
这次攻击活动中,受害者的面部生物特征数据被上传到云存储,同时将相应材料的云URL 上传到主控服务器,而此次攻击中还会尝试将面部生物特征数据直接上传到主控服务器。在没有目标账户或真实账户等测试条件下,我们依托自身技术能力对伪装软件的窃取受害者信息的运行过程和主要功能进行了多维度的分析。
权限申请
随着移动系统对于用户保护的安全升级,应用程序在获取用户信息的时候,大多需要明确申请权限,获得用户授权后才能使用相应功能。而常见的恶意软件往往会申请大量的应用权限,此次攻击使用的仿冒软件申请权限多达 29 项,这些权限包含无障碍服务、相机、短信等高危权限。 在众多权限中,有一个比较特殊的权限——无障碍服务权限。无障碍服务是一套可以模 拟操作的系统级别的 API,用户同意之后就可以模拟操作,来控制用户的手机。恶意软件常 常通过诱导的方式来获得此权限,下面就该仿冒软件申请此权限做简要说明。
无障碍服务权限申请
在正确设置安全密码后,恶意应用会启动系统设置页面申请辅助功能服务,通过社工伪 装成安全服务来诱导受害者激活。随后会上传恶意软件被授予权限状态。



报告共计:34页
海量/完整电子版/报告下载方式:公众号《人工智能学派》返回搜狐,查看更多